ENTWICKELN · ABSICHERN · BERATEN
Deniz Ceylan

Software-Entwicklung und IT-Sicherheit aus einer Hand.

DC INFOSEC entwickelt Fachsoftware und KI-Funktionen für den Mittelstand und sichert sie ebenso wie Ihre bestehenden Systeme ab: Penetration Testing, NIS2-Compliance, ISO 27001, Incident Response und M&A Cyber Due Diligence. Wie das in der Praxis aussieht, zeigen eigene Systeme wie OT-Cockpit, InsoRadar und VoxCura.

>_[ SYSTEM-STATUS ]
STATUS: VERFÜGBAR FÜR NEUE MANDATE
ZERTIFIZIERUNG: CYBER SECURITY ADVISOR (IHK)
ENTWICKLUNG: KI-GESTÜTZT, TESTGESICHERT
PREISMODELL: FESTPREIS, KEINE STUNDENSÄTZE
Sofort-Einstieg für 47 EURNIS2 Starterpaket PDF, 44 Seiten Praxisleitfaden
[ Ohne Angebotsprozess buchbar ]

Sicherheitsprüfung mit Festpreis, Bericht in fünf Werktagen.

Die meisten Sicherheitsprüfungen beginnen mit einem Angebotsprozess, der länger dauert als die Prüfung. Diese hier nicht: buchen, am nächsten Werktag den Umfang festlegen, Bericht zur vereinbarten Frist. Geprüft von einer Person mit zugewiesener CVE und einem Advisory mit CVSS 9,8.

Größerer Umfang, Netzwerk oder Mobile? Die umfangreicheren Prüfungen werden weiterhin einzeln kalkuliert.

[ Leistungen ]

Schwerpunkte für den deutschen Mittelstand und HNWIs.

Software-Entwicklung und IT-Sicherheit mit klarem Leistungsumfang und festen Preisen statt Stundensätzen. Beratung als Cyber Security Advisor (IHK) mit Pentester-Hintergrund. Plus Cyber Due Diligence für M&A-Transaktionen und Executive Protection für HNWIs.

Software-Entwicklung und KI

Fachanwendungen, Web-Plattformen und KI-Integration für Ihre Abläufe, vom Diktat bis zum fertigen Formular. Mit Tests, Rollenrechten und Security by Design.

Festpreis je Ausbaustufemehr

Penetration Testing

Web-App, API, Netzwerk-Tests nach OWASP + BSI OPL2. Festpreis statt Tageshonorar, Re-Test inklusive.

ab 6.900 EUR Web-Appmehr

NIS2-Beratung

Readiness-Audit, Vollimplementierung oder Retainer. BSIG 2025 / NIS2UmsuCG seit 06.12.2025 in Kraft.

ab 5.990 EUR Readiness-Auditmehr

ISO 27001 Beratung

Gap-Analyse plus Vollimplementierung. ISMS-Aufbau, Schulungen, Erstaudit-Vorbereitung.

ab 5.190 EUR Gap-Analysemehr

Incident Response

Bei Ransomware, Insider-Vorfall, Data-Breach. Forensik, Wiederherstellung, Behörden-Kommunikation. 24h-Reaktion an Werktagen.

ab 4.790 EUR Pauschale + 390 EUR/hmehr

Executive Protection

Digitale Härtung für Geschäftsführer und HNWIs. OSINT-Bereinigung, Geräte-Audit, 2FA-Setup, sichere Kommunikation. NDA-First, absolute Diskretion.

ab 3.190 EUR Erstcheckmehr

M&A Cyber Due Diligence

Vor Übernahmen prüfen wir die verborgenen Cyber-Risiken des Zielobjekts: technische Schulden, undokumentierte Vorfälle, IP-Diebstahl-Indikatoren. Fakten, die in keiner Bilanz stehen.

ab 12.900 EUR Pre-Acquisition-Auditmehr

Supplier-Pentest

NIS2 Art. 21 (2) lit. d Lieferanten-Risiko-Management. Wir prüfen Ihre kritischen Software-Lieferanten auf konkrete Schwachstellen.

ab 3.190 EUR Einzel-Toolmehr

ARES Continuous Purple-Team

Kontinuierliche, governte Angriffssimulation als Retainer. Jeder Lauf erzeugt einen kryptografisch prüfbaren Proof-of-Conduct, der belegt, dass nur autorisierte Systeme im vereinbarten Zeitfenster getestet wurden.

ab 390 EUR/Monat Pulsemehr

Souveräne Kommunikation

Abhörsichere Messenger- und VoIP-Stacks auf eigener Infrastruktur. Matrix-Synapse, SIPS und SRTP, GrapheneOS, WireGuard-Zwang, RAM-Only-Server. NIS2-konform nach §30 BSIG, EU-Hosting oder On-Premises.

ab 3.500 EUR Matrix Sovereign Promehr
[ Projekte ]

Echte Systeme statt Fallbeispiele.

Fachsoftware, Daten-Plattformen und KI-Funktionen, allein konzipiert, entwickelt und betrieben. Die Zahlen stammen aus dem jeweiligen Quellcode.

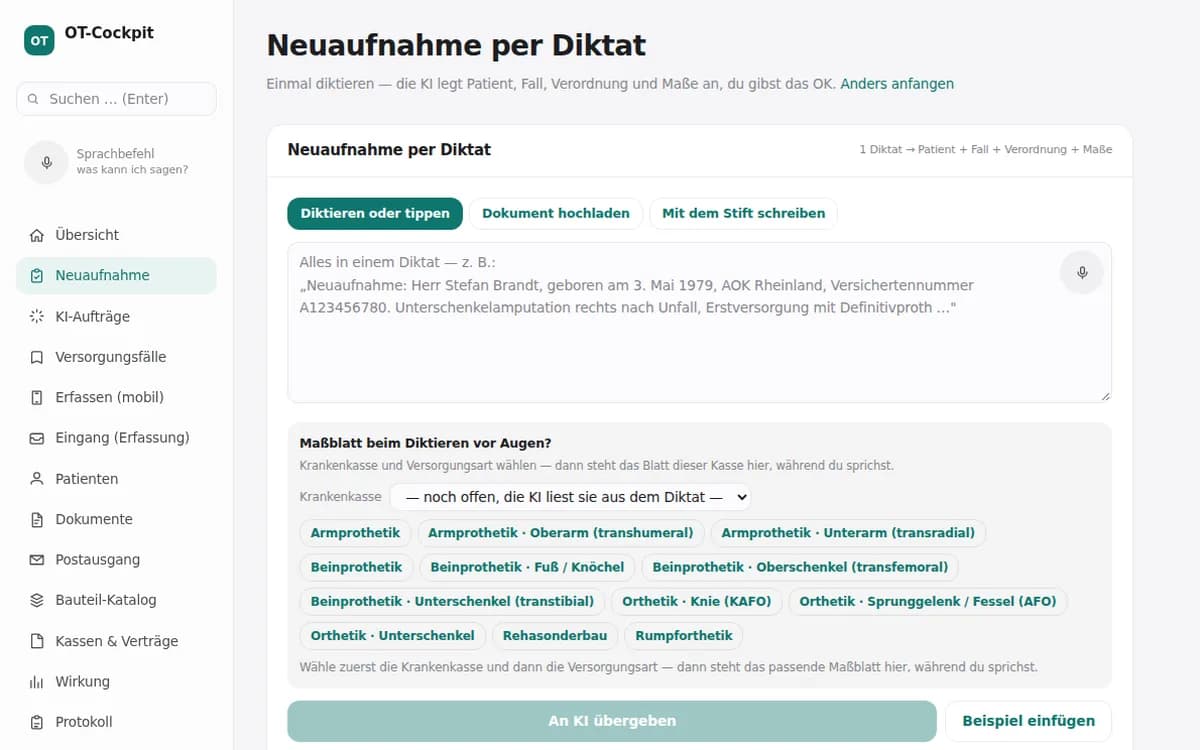
OT-Cockpit: Neuaufnahme per Diktat, die KI legt Patient, Fall, Verordnung und Maße an
≈ 53.000 Zeilen Code6.317 automatisierte Tests239 Releases seit Juli 2026
Fachsoftware · Gesundheitswesen

OT-Cockpit

Pilot

Versorgungsdokumentation für einen orthopädietechnischen Fachbetrieb: von der Aufnahme über den Kostenvoranschlag bis zum Abrechnungsdatensatz.

  • Aus Diktat und Rezeptfoto befüllt ein Sprachmodell die Originalformulare der Krankenkassen. Jeder Vorschlag gilt erst, wenn ein Mensch ihn bestätigt.
  • KI-Assistent mit den Rechten der beauftragenden Person: Lesen sofort, Schreiben nur nach Freigabe.
  • Rollen und Einzelrechte, Zwei-Faktor-Anmeldung, manipulationsgeschütztes Protokoll, verschlüsselte Sicherungen mit Wiederherstellungstest.
Next.js 16TypeScriptSQLitePythonClaudeWhisperMCP
Demo für Orthopädietechnik-Betriebe
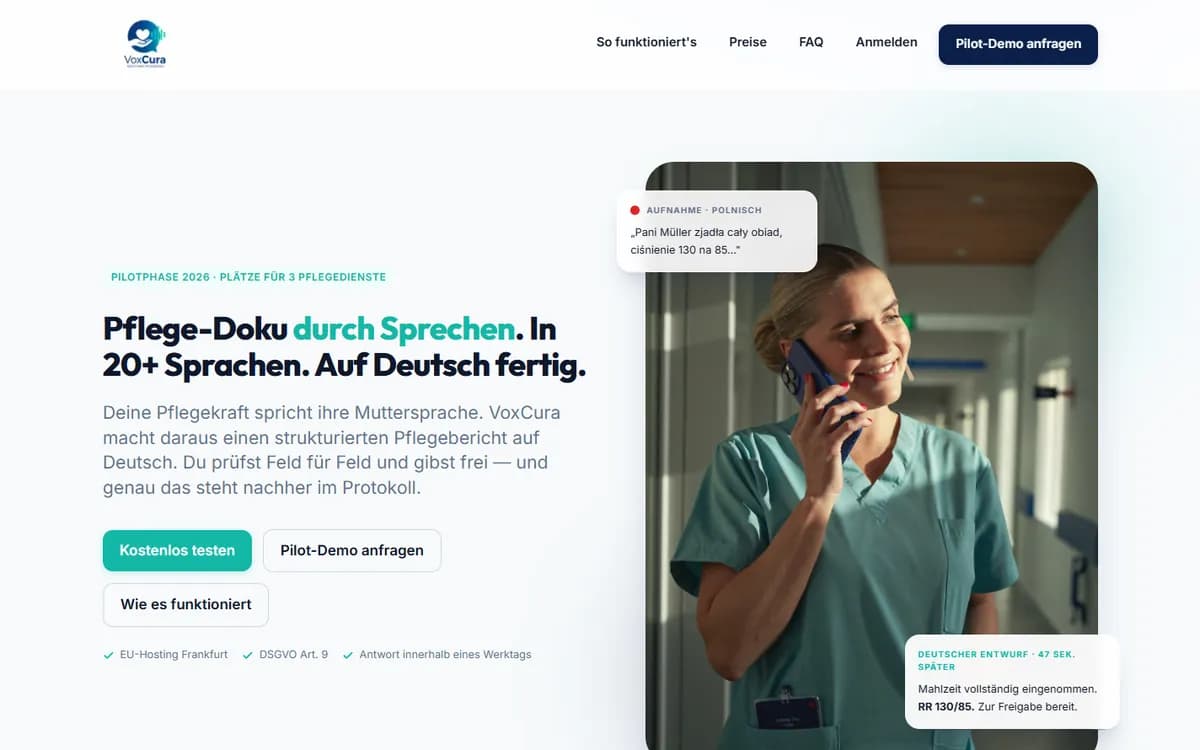
Startseite von VoxCura: Pflege-Dokumentation durch Sprechen in über 20 Sprachen
Voice-AI · Pflege

VoxCura

Pilotphase

Pflegekräfte sprechen in ihrer Muttersprache, VoxCura macht daraus einen strukturierten Pflegebericht auf Deutsch.

  • Spracherkennung und Strukturierung in über 20 Sprachen.
  • Schreibaktionen der KI werden vorgemerkt und erst nach Freigabe durch die Pflegekraft ausgeführt.
  • Verschlüsselung je Mandant, zeitgestempelte Hash-Kette im Audit-Log.
FastAPISQLAlchemyNext.js 15WhisperClaudeStripe
voxcura.dc-infosec.de
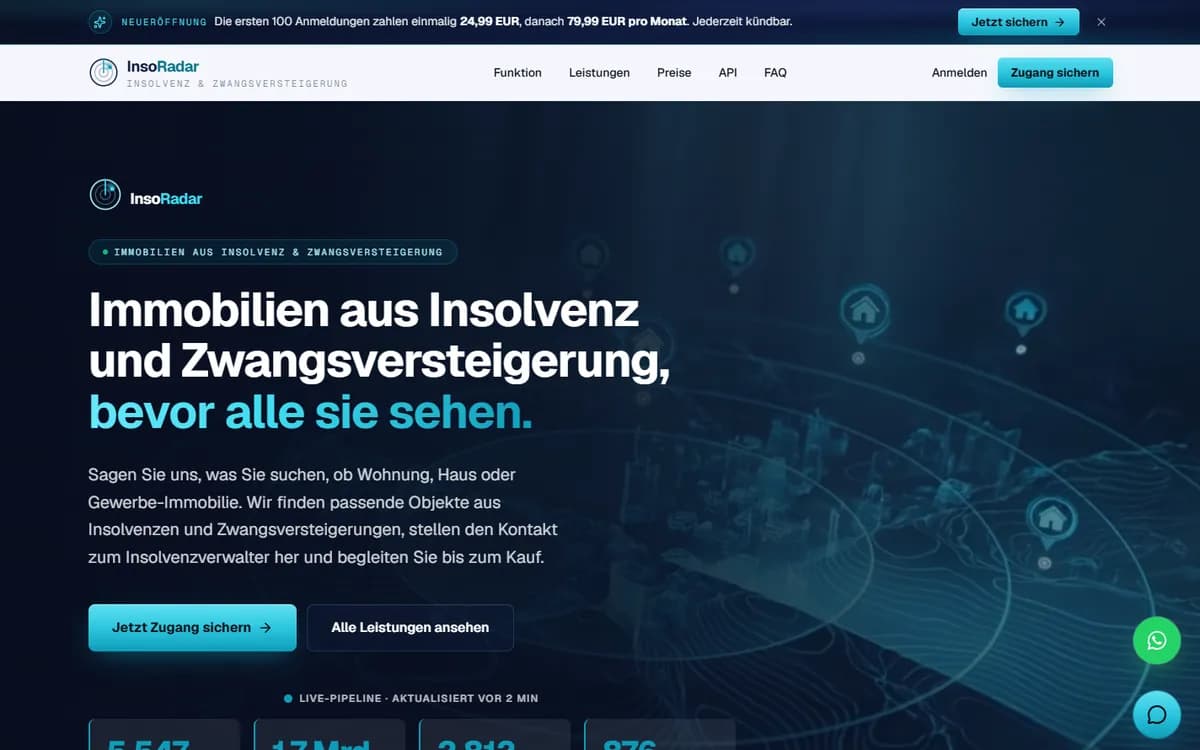
Startseite von InsoRadar: Immobilien aus Insolvenz und Zwangsversteigerung
Daten-Plattform · Immobilien

InsoRadar

Live

Findet Immobilien aus Insolvenzen und Zwangsversteigerungen, bevor sie breit bekannt werden, und ordnet sie den Suchprofilen der Käufer zu.

  • Führt Daten aus mehr als acht amtlichen Quellen zusammen und reichert sie mit KI an.
  • Eigener MCP-Server, über den ein Sprachmodell die Plattform direkt bedienen kann.
  • Volltextsuche, Termin-Kalender und Objekt-Exposé als PDF.
PythonPlaywrightPostgreSQLNext.jsMCP
insoradar.de
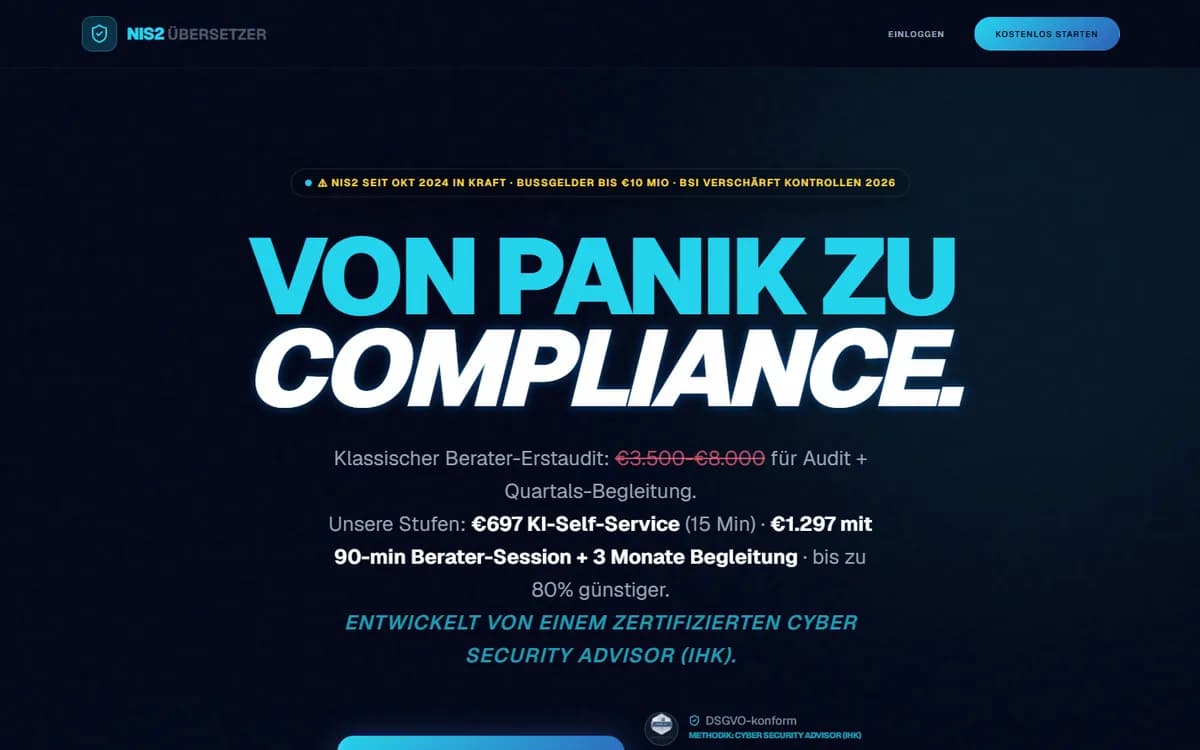
Startseite des NIS2-Übersetzers: Von Panik zu Compliance
Compliance-Software

NIS2-Übersetzer

Live

Aus einem Fragebogen entsteht ein NIS2-Bericht als PDF: Sicherheitsrichtlinie, Risikomatrix, Gap-Analyse nach § 30 BSIG und Auditor-Brief.

  • Ein Sprachmodell erstellt den Bericht aus den Antworten.
  • Fällt das Modell aus, rechnet eine deterministische Risiko-Engine weiter, der Kunde bekommt trotzdem ein Ergebnis.
  • Bezahlung über Stripe, Zustellung des Berichts per E-Mail.
Next.js 15TypeScriptSupabaseStripeGemini
nis2uebersetzer.dc-infosec.de
[ Productized Self-Service ]

NIS2 selbst verstehen, bevor Sie ein Mandat erteilen.

Das NIS2 Starterpaket ist ein 44-seitiger PDF-Praxisleitfaden zum BSIG in der NIS2-UmsuCG-Fassung (in Kraft seit 06.12.2025). Juristisch präzise, mit ausfüllbarem IT-Notfallplan und kopierbaren DNS-Snippets für Strato, IONOS und Hetzner.

  • Die 10 Pflichtmaßnahmen aus §30 Abs. 2 BSIG, einzeln erklärt
  • Schnellcheck-Worksheet zur eigenen Betroffenheits-Einschätzung
  • IT-Notfallplan-Templates: Verantwortliche + Kommunikationsplan
  • Copy-Paste SPF / DKIM / DMARC für die häufigsten DACH-Hoster
  • Quellenverzeichnis für den Anwalt: jede Aussage nachprüfbar belegt

Sofort-Download via Digistore24, Käuferschutz, 14 Tage Widerruf, keine USt (§19 UStG).

DC INFOSEC
>_ Praxisleitfaden · V2.0
NIS2
Starterpaket
für KMU.
Juristisch präziser Praxisleitfaden zum BSIG in der NIS2-UmsuCG-Fassung (in Kraft seit 06.12.2025).
Umfang
44 Seiten
Stand
06.12.2025
Format
PDF
Sofort-DL
47 EUR
44 Seiten
§30 BSIG einzeln
Anwalts-Quellen
[ Technischer Deep Dive ]

Wie ein Premium-Engagement abläuft.

Simulierter Einblick in technische Durchführung und Reporting. Vom Recon-Befehl bis zum Schwachstellen-Bericht für Geschäftsführung und Auditor.

dc-infosec ~ pentest-engagement
# Phase 1: RECONNAISSANCE
deniz@dc-infosec:~$ nmap -sV -sC -p 443 api.target-bank.com
PORT STATE SERVICE VERSION
443/tcp open ssl/http nginx 1.18.0
# Phase 2: API ENUMERATION
deniz@dc-infosec:~$ ffuf -u https://api.target-bank.com/v1/FUZZ -w api-wordlist.txt
[200] /v1/accounts [200] /v1/transactions
# Phase 3: EXPLOITATION (BOLA)
deniz@dc-infosec:~$ curl -s -H "Authorization: Bearer $TOKEN_A" \
https://api.target-bank.com/v1/accounts/100046
HTTP/1.1 200 OK
{ "account_id": 100046, "owner": "VICTIM_B", "balance": "EUR 47.230,00" }
# ✗ BOLA CONFIRMED: UNAUTHORIZED CROSS-ACCOUNT ACCESS
DC INFOSEC: Schwachstellen-BerichtVERTRAULICH
ID: DC-2026-004CVSS 9.1 / CRITICAL

Broken Object Level Authorization (BOLA)

CWE-639 · OWASP API Top 10: API1:2023
Auswirkung: Ein authentifizierter Nutzer kann durch Manipulation des Parameters account_id auf Finanzdaten beliebiger Konten zugreifen.
Behebung: Serverseitige Autorisierung auf Data-Access-Ebene implementieren. Validieren, dass die Session des authentifizierten Nutzers die angefragte Ressource auch besitzt.
Interaktives 3D-Core aus Glas mit leuchtenden Cyan-Kanten, in Echtzeit gerendert
Ziehen zum Drehen
Echtzeit-3D · Live

Wir zeigen, was andere übersehen.

Das Objekt links ist kein Bild, sondern eine live gerenderte WebGL-Szene, die Sie greifen und drehen können. Genau diese Klarheit bringen wir in Ihre Sicherheitslage: kein Bauchgefühl, sondern sichtbare, nachvollziehbare Befunde.

Penetration Testing mit CVSS-Scoring, NIS2- und ISO-27001-Readiness als Statusbild, ein Notfallplan, der im Ernstfall trägt. Transparenz statt Blackbox.

[ Eigene Produkte ]

Compliance- und Security-Tools aus unserer Entwicklung.

Wir kombinieren klassische Beratung mit eigenständig entwickelter Software für NIS2-Compliance, Pflegedokumentation, Distressed-Asset-Intelligence und AI-augmentierte Webentwicklung.

Healthcare-AI

VoxCura

Voice-AI Pflegedokumentation
LIVE

Voice-first SaaS für Pflegedokumentation. Pflegekraft spricht in ihrer Muttersprache (über 20 Sprachen), die KI macht daraus einen strukturierten Pflegebericht auf Deutsch. Freigabe durch die Pflegekraft, Hash-Chain-Audit-Log, Verschlüsselung je Mandant.

Next.js 15 PWAFastAPIPostgres 16MinIOStripeWhisper + Claude
29 bis 49 EUR / Lizenz / Monatansehen
Regulatory-AI

NIS2-Übersetzer

Productized NIS2-Compliance
LIVE

Fragebogen ausfüllen, Bericht als PDF erhalten: IS-Richtlinie, Risiko-Matrix, Gap-Analyse nach § 30 BSIG und Auditor-Brief. Fällt das Sprachmodell aus, rechnet eine deterministische Risiko-Engine weiter.

Next.js 15TypeScriptSupabaseStripeGemini
ab 697 EUR pro Reportansehen
M&A-Intelligence

InsoRadar

Insolvenz- und Distressed-Radar
LIVE

Plattform für Mid-Market-Käufer. Eigene Research-Agents reichern Hot-Signals mit OSINT, Handelsregister und Web-Analyse an. Führt Daten aus mehr als acht amtlichen Quellen zusammen.

PythonPlaywrightPostgreSQLNext.jsMCP
ab 120 EUR/Monat plus 3 % Erfolgshonoraransehen
AI-Web

DC Studio

AI-augmentiertes Web-Studio
LIVE

KI-gestützt gebaute Websites, jede Zeile vor der Live-Schaltung persönlich geprüft. Festpreis, Code-Übergabe via Git, kein Vendor-Lock-In.

Vite + React 19Tailwind v4MotionSchema.org JSON-LDStripe
ab 999 EUR Launch-Aktion bis 30.09.2026ansehen
Security-Tooling

Ghost Protocol

Email-Security-Scanner
LIVE

SPF, DKIM, DMARC, Open-Relay-Check, Spoofing-Test. Lead-Magnet plus Productized-Tier.

FlaskPython-DNS-PipelineStripe
79 EUR Basis / 349 EUR Pro-Auditansehen
[ Engagement-Modelle ]

Drei Pakete, abgestimmt auf Ihren Security-Reifegrad.

Festpreise nach Scoping-Workshop. Keine Tagessätze, keine Beratungs-Schleifen, keine Nachträge. Service-spezifische Detail-Preise auf jeder Leistungs-Seite.

Reconnaissance
ab 4.900 EUR
Einmaliges Assessment

Initiale Kartierung der Bedrohungslandschaft und Schwachstellen-Scan. Für Unternehmen, die Klarheit über ihre aktuelle Risikolage benötigen.

  • Externer Perimeter-Scan
  • OSINT-Assessment
  • Executive-Summary-Bericht
  • Risiko-Priorisierungs-Matrix
  • 30 Minuten Debrief-Call
Angebot anfragen
Meistgewählt
Operation
ab 24.900 EUR
Vollständiges Engagement

Umfassender Penetration Test, ISMS-Beratung oder M&A Cyber Due Diligence. Das komplette offensive und defensive Engagement.

  • Vollständiger Pentest (Web, API, Netzwerk)
  • ISMS-Gap-Analyse oder Cyber-DD
  • Detaillierter Technik-Bericht
  • Remediation- oder Verhandlungs-Roadmap
  • Executive-Präsentation
  • 90 Tage Retest inklusive
Angebot anfordern
Retainer
ab 4.900 EUR / Monat
Laufende Partnerschaft

Kontinuierliche Sicherheitsberatung und schnelle Incident Response. Ihr fester Cybersecurity-Partner auf Abruf, ohne Stundenzettel.

  • Quartalsweise Pentests
  • Erweitertes Erreichbarkeits-Fenster im Vorfall
  • Kontinuierliche Beratung
  • Board-Level-Reporting
  • Threat-Intelligence-Briefings
  • Bevorzugte Terminvergabe
Partnerschaft besprechen
[ Technisches Arsenal ]

Tools, mit denen wir täglich arbeiten.

Kali LinuxBurp Suite ProMetasploitWiresharkNmapSliver C2OWASP ZAPFridaGhidraPostmanModbus ToolkitPython / BashDocker und Kubernetes SecurityAWS Config / GuardDuty
[ Qualifikation und Track-Record ]

Was unsere Beratungsqualität absichert.

Cyber Security Advisor (IHK)

Cyber Security Advisor (IHK Februar 2026) plus CompTIA Security+, PenTest+, Network+, Linux+, A+. OSCP in Vorbereitung für Q4 2026. Vorausgegangen: 2.300 Unterrichtseinheiten Vollzeit-Intensivausbildung.

Eigene Schwachstellenforschung, öffentlich nachprüfbar

CVE-2026-63204 in Zammad, zugewiesen und veröffentlicht am 4. August 2026. Dazu ein Advisory mit CVSS 9,8 in der npm-Bibliothek fast-jwt: ein unvollständiger Patch ließ die Algorithmus-Verwechslung von RSA auf HS256 wieder zu. Beide Credits stehen namentlich in den Advisories der Hersteller und sind mit einem Klick prüfbar.

Belege mit Prüf-Links

Eigene Software-Entwicklung

Allein entwickelt und betrieben: OT-Cockpit, InsoRadar, VoxCura, NIS2-Übersetzer und ARES. Python, FastAPI, TypeScript, Next.js, PostgreSQL und KI-Funktionen mit menschlicher Freigabe. Beratung basiert auf belastbarer Praxis, nicht auf Hörensagen.

Projekte ansehen

Boutique-Struktur

Direkter Kontakt zum Berater, keine Junior-Senior-Hierarchie, keine Repräsentations-Aufschläge. Festpreise typisch im unteren Drittel der DACH-Marktspannen, transparent dokumentiert.

[ Zertifizierungen ]

Branchenweit anerkannte Qualifikationen.

[ Titel ]

IHK Cybersecurity Advisor

Strategische Advisory-Zertifizierung mit Schwerpunkt Risikomanagement, rechtliche Rahmenbedingungen und Unternehmens-Sicherheitsstrategie. Februar 2026.

Verifiziert
CompTIA PenTest+
Offensive Sicherheit
CompTIA Security+
Defensive Sicherheit
CompTIA Network+
Infrastruktur
CompTIA Linux+
Systeme
CompTIA A+
Grundlagen

CompTIA Stackable Zertifizierungen

CIOSCNVPCSAPCSISCSSS
Erstgespräch

Sicherheit, die man sehen kann.

30 Minuten Erstberatung, kostenfrei und unverbindlich. Wir schätzen Aufwand und Preisrahmen ein und klären, ob wir der richtige Partner sind.

[ Erstgespräch ]

30 Minuten Erstberatung, kostenfrei.

Wir besprechen Ihr konkretes Anliegen (Branche, Größe, Compliance-Status oder M&A-Phase), schätzen Aufwand und Preisrahmen ein und klären, ob wir der richtige Partner sind. Unverbindlich und ohne Verkaufsdruck.

Werktags innerhalb 24h, Akutfall 1 bis 4h während Bereitschaft.
M&A in Vorbereitung?
Email-Sicherheit prüfen?

[ Antwort innerhalb 24h. Verschlüsselt via TLS. ]